 EN
 过检名录查询
发布日期:2026-09-15
自 2026 年 9 月 11 日起,欧盟《网络弹性法案》(Cyber Resilience Act,CRA)第 14 条「漏洞与严重事件报告义务」正式生效。这意味着,凡在欧盟市场投放「含数字元素产品」的制造商,一旦知悉产品存在被主动利用的漏洞,就必须在 24 小时内向欧盟官方平台报告。
报告义务说来简单,落地却涉及平台注册、角色指派、CSIRT 验证、分阶段报送等多个环节,任何一个环节出现延误,都可能错过 24 小时法定时限。本文通过第一时间登录平台访问报送页面,并参照相关用户指南文档,梳理出一条可照做的完整路径。
平台已上线,官方单一报告平台(SRP)门户现已可访问,需以EU Login账号登录,网址如下:https://portal.cra-srp.enisa.europa.eu/
一、先厘清:谁要报、报什么、时限几何
1. 谁需要报告
· 含数字元素产品的制造商(Manufacturer)——主要报告责任主体;
· 开源软件管理者(open-source software steward)——通过指派代表报告;
2.报什么
· 被主动利用的漏洞(Actively exploited vulnerability);
· 影响产品安全的严重事件(Severe incident)。
3. 法定时限
|
阶段 |
期限 |
起算点 |
关键内容 |
|
早期预警 |
24小时 |
自「知悉」起 |
通知类型、制造商名称、产品、标题 |
|
详细通知 |
72小时 |
自「知悉」起 |
技术评估、严重度、纠正与缓解措施 |
|
最终报告(漏洞) |
14天 |
自纠正措施可用起 |
原因、永久纠正措施、安全更新详情 |
|
最终报告(事件) |
1个月 |
自72小时通知后 |
事件描述、威胁类型/根因、缓解措施 |
表 1 CRA 漏洞/事件报告时间线
要点:「知悉」指完成初步评估后达到「合理确信」(Reasonable degree of certainty);24 小时时钟从知悉起算、并非「确认漏洞」,且认准自然日并非工作日。
二、认识 ENISA 单一报告平台(SRP)与关键概念
ENISA 单一报告平台(Single Reporting Platform,SRP)是欧盟统一指定的报告入口,由 ENISA 运营,官方门户为:
https://portal.cra-srp.enisa.europa.eu/
报告义务须通过 SRP 履行——直接发邮件给国家 CSIRT 并不满足要求。上线初期,SRP 仅提供英文界面、纯网页表单,暂不开放 API。
平台架构:SRP 按成员国分设子域名——选完 CDaC 国家后,将进入该国专属门户,再经欧盟统一认证 EU Login 登录。
三、报送前的准备
以下三件事不依赖平台功能,建议立即完成:
1. 创建EU Login账号(最关键的一步)
前往欧盟委员会身份认证服务 https://ecas.ec.europa.eu/cas/login 注册账号。建议至少 2 人各建一个,分别作为「主代表」与「备代表」,并开启多因素认证(MFA)。非欧盟制造商通过授权代表报告时,账号归属该授权代表。
实操注意:首次登录常被要求重设密码(复杂度约 10 位以上,含大小写、数字与特殊字符),勿用旧密码反复尝试。MFA 需下载「EU Login」App,登录后在 My Account → Manage my mobile devices 中扫码绑定。连续登录失败会触发临时锁定,锁定期间请勿重复尝试。
2. 确定你的所属 CSIRT(CDaC)
依据 CRA 第 14 条,根据组织在欧盟的主营业地(产品网络安全决策主要所在地)确定所属成员国,进而确定对应的所属 CSIRT,并留存判断依据。
3. 准备报送所需的数据
提前整理法人实体、产品、联系方式等基础数据,并依 ENISA 字段表起草 24 小时早期预警模板,做到当天可快速填报。
四、SRP 注册分步详解
完成上述准备后,按以下步骤在 SRP 完成注册:
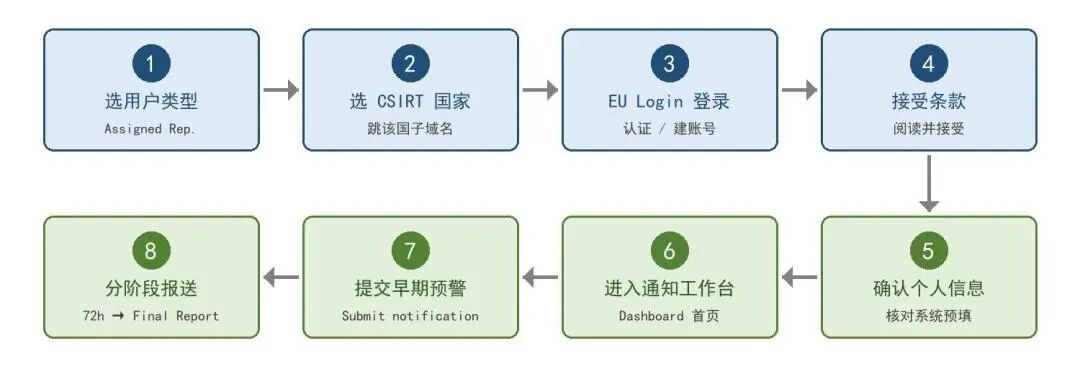
图 1 SRP 注册 8 步流程示意
1. 访问门户,选用户类型:打开 https://portal.cra-srp.enisa.europa.eu/,在「What User are you?」页面选择「I am an Assigned Representative」。
2. 选择协调 CSIRT 国家:在「Select your designated CSIRT」下拉框选择 CDaC 所属国家;选择后跳转到该国专属子域名(如 de.cra-srp.enisa.europa.eu)。
3. EU Login 认证:跳转至欧盟统一认证(webgate.ec.europa.eu),输入邮箱/唯一标识符后依次完成密码与 MFA;无账号则点「Create an account」新建。
4. 接受条款:阅读并接受平台 Terms & Conditions。
5. 确认个人信息:核对并确认系统预填的个人信息。
6. 进入通知工作台:登录后进入「Notifications」通知工作台(Dashboard),首页展示通知列表、筛选标签与「Submit new notification」按钮。
7. 提交早期预警:点「Submit new notification」进入早期预警(Early Warning)表单,即报送流程的第一步。
8. 分阶段完成报送:平台按「早期预警 → 72 小时通知 → 最终报告 →(可选)补充说明」顺序强制推进,前一阶段完成后才能进入下一阶段。
五、漏洞报送全流程与时间线
CRA 采用「单一提交原则」:在 SRP 提交一次,即满足所有欧盟成员国的报告义务。一次通知按阶段递进,草稿可保存后重复修改,报告提交后原则上不可再编辑。
阶段一:24 小时早期预警
24 小时表单刻意设计得极为简单,只需填报通知类型、制造商名称、产品、标题等最基本信息,本质是「先报个警」,而非完成调查。实质字段到 72 小时才强制。
进入早期预警表单后,第一项即须选择「报告类型」(Notification type),平台据此区分两条法定报送轨道:
I want to report a Severe Incident —— 严重事件(最终报告为 1 个月时限);
I want to report an Actively Exploited Vulnerability —— 被主动利用的漏洞(最终报告为 14 天时限)。
表单必填字段共 8 项,其余为选填。必填字段如下:
|
字段 |
含义 |
说明 |
|
Notification type |
报告类型 |
严重事件 / 被主动利用的漏洞 |
|
Title |
标题 |
≤ 255 字符 |
|
Summary |
摘要 |
≤ 4000 字符 |
|
Manufacturer name |
制造商名称 |
下拉选择;底部「Add manufacturer」可新建 |
|
Member States (Concerned CSIRT) |
产品可用的成员国 |
多选,即涉及的 CSIRT |
|
Product Name |
产品名称 |
≤ 255 字符 |
|
Product version |
产品版本 |
≤ 255 字符 |
|
Suspected unlawful/malicious acts |
是否疑似非法/恶意行为 |
≤ 255 字符 |
表 2 早期预警表单必填字段
阶段二:72 小时详细通知
补充技术评估、严重度指标、漏洞/利用性质、已采取的纠正与缓解措施,以及面向用户的缓解步骤。
阶段三:最终报告
漏洞类最终报告在「纠正/缓解措施可用」后的 14 天内提交(注意:不是从发现漏洞起算);严重事件类最终报告在 72 小时通知后的 1 个月内提交。
六、五大常见误区
「发邮件给国家 CSIRT 就算报了」——错。SRP 是强制渠道,邮件不满足义务。
「等 CSIRT 验证通过再报」——错。验证并行、不阻塞,应第一时间先报。
混淆「指派代表 AR」与「第 18 条授权代表」——两者是不同本质,指派代表指的是SRP账号角色(负责报送),授权代表指的是法律角色(承担责任)。
「平台支持 API 自动上报」——上线初期仅网页表单,需人工填报。
「24 小时从确认漏洞起算」——错。从「知悉被利用」起算,且连续计时。
七、合规自查清单
· 已为至少 2 人创建 EU Login 账号(主 + 备);
· 已确定协调 CSIRT(CDaC)并留存判断依据;
· 已命名主代表与备代表,并覆盖节假日/周末值守;
· 已在流程中区分「指派代表 AR」与「第 18 条授权代表」;
· 平台确认邮件已路由到受监控的共享邮箱;
· 已依 ENISA 字段表起草 24 小时预警模板;
· 已维护产品清单(含仍在维护的旧版本)与 SBOM;
· 已建立 7×24 值班机制,保障人工提交;
· 已留存平台不可用时的兜底记录(带时间戳的故障与尝试提交记录)。
八、写在最后
CRA 漏洞报告义务,是欧盟网络安全合规从「一次性认证」走向「全生命周期治理」的关键一步。它考验的不仅是技术能力,更是企业对法规的理解深度与响应机制的成熟度。
如果您在平台注册、CSIRT 判定、报告模板准备或报送流程中需要专业协助,欢迎联系我们的 CRA 合规服务团队,我们将提供从法规解读、注册指导到报送全程的技术支持,帮助您稳健履行报告义务、从容应对欧盟监管。
国家金融科技测评中心(银行卡检测中心BCTC、国家金融IC卡安全检测中心,工商注册名称:北京银联金卡科技有限公司)长期开展金融支付技术及产品安全测评,已形成覆盖产品安全评估、安全管理体系建设和合规差距分析的专业服务能力。围绕CRA实施,我们可为企业提供:
1.适用范围与产品组合梳理:识别产品、角色、投放路径和过渡期安排形成可维护的合规台账。
2.漏洞与事件报告机制建设:协助制定触发标准、职责矩阵、报告模板、SRP 操作流程和用户沟通机制,并开展桌面实操演练。
3.产品安全测试与证据形成:开展漏洞检测、利用验证、影响分析和修复有效性验证,为报告决策与后续合规提供技术依据。
4.CRA 全面合规准备:面向2027年12月11日的主体义务,开展差距分析、标准映射、技术文档与评价支持。
我们希望帮助企业把报告义务转化为可执行、可复用、可审计的日常机制,以稳健方式提升产品在欧盟市场的持续合规能力。
如有需要,请联系我们:
王 芳(北 京):010-81131626
舒 男(深 圳):0755-36996962
方春青(上 海):021-58850355
陈 燕(成 都):028-85009982
张鸣皋(东南亚):+65 80152618
 当前位置:

 友情链接: