2026年9月11日起,《欧盟网络弹性法案》(Regulation (EU) 2024/2847,简称CRA)第14条开始适用。制造商在知悉产品存在“已被主动利用的漏洞”或“影响产品安全的严重事件”后,应通过欧盟单一报告平台(Single Reporting Platform,SRP),按早期预警、72小时通知和最终报告三个阶段履行义务。
核心提示:强制报告并不覆盖每一个普通漏洞。企业需要建立基于证据的触发判断和分阶段响应机制,在法定时限内提交当时能够掌握的信息,并随着调查和处置进展持续更新。
第14条早于CRA大部分其他义务适用。其制度目的,是让制造商、成员国计算机安全事件响应团队(CSIRT)和欧盟网络安全局(ENISA)尽早共享必要信息,支持跨境协同处置和用户保护。对企业而言,准备重点不是追求“零漏洞”,而是做到及时识别、准确判断、规范报告和全程留痕。
一、CRA漏洞报送义务背景
CRA已于2024年12月10日生效,大部分条款自2027年12月11日起适用;第14条规定的漏洞与严重事件报告义务则自2026年9月11日起先行适用。
这一报告义务同样覆盖CRA范围内已经在欧盟市场提供的产品,包括2027年12月11日前已经投放市场的存量产品。换言之,判断是否需要报告,不能仅以产品上市时间或是否为新型号为依据。
范围提示
CRA适用于预期用途或可合理预见用途包含与设备或网络直接或间接、逻辑或物理数据连接的硬件和软件产品,但第2条同时规定了若干排除情形。是否适用应结合产品功能、投放方式和专项法规逐项判断。
制造商是第14条下的主要报告责任主体。开源软件管理人(open-source software steward)在CRA第24条规定的范围内也承担相应报告义务。进口商和分销商发现相关问题时,还负有及时向制造商传递信息等责任。
二、报什么:两类事项触发强制报告
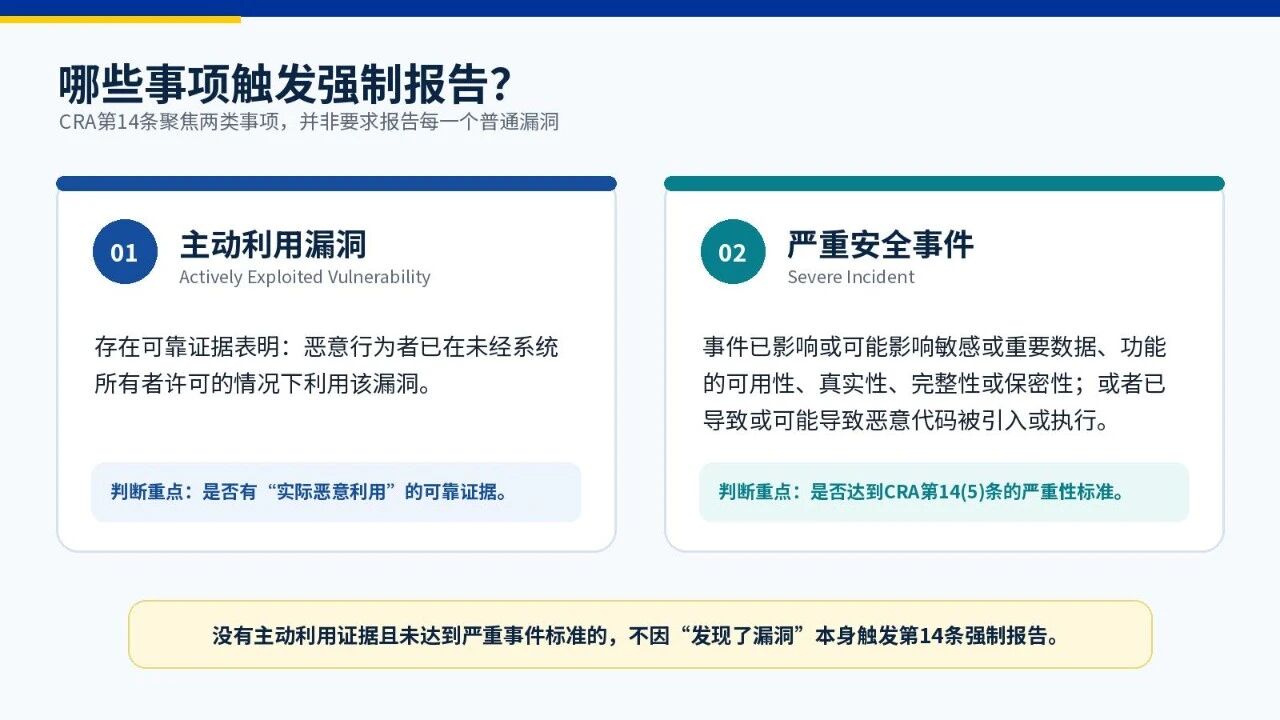
图1 CRA第14条的两类强制报告触发事项
主动利用漏洞:关键在“可靠证据”:“主动利用漏洞”是指存在可靠证据表明,恶意行为者已经在未经系统所有者许可的情况下利用该漏洞。仅仅发现漏洞、收到安全研究人员报告、获得CVE编号或正在评估风险,并不当然等同于“已被主动利用”。企业应记录证据来源、可信度、受影响版本和判断依据。
严重安全事件:按影响和后果判断:CRA第14(5)条规定,事件在以下任一情形下可被视为严重:一是已经影响或可能影响产品保护敏感或重要数据或功能的可用性、真实性、完整性或保密性的能力;二是已经导致或可能导致恶意代码被引入或执行于产品,或者用户的网络和信息系统。
判断原则:应围绕“主动利用证据”或“严重事件标准”作出判断,而不是因为发现任何漏洞就机械上报。不能立即得出结论时,应先保全证据、启动跨部门研判,并记录何时达到“知悉”状态。
CRA第15条还允许自然人或法人自愿报告其他漏洞、网络威胁、影响产品安全的事件和险情。ENISA表示,自愿报告功能将在SRP后续阶段开放,具体安排应以平台最新通知为准。
三、何时报:从“知悉”时点开始计算
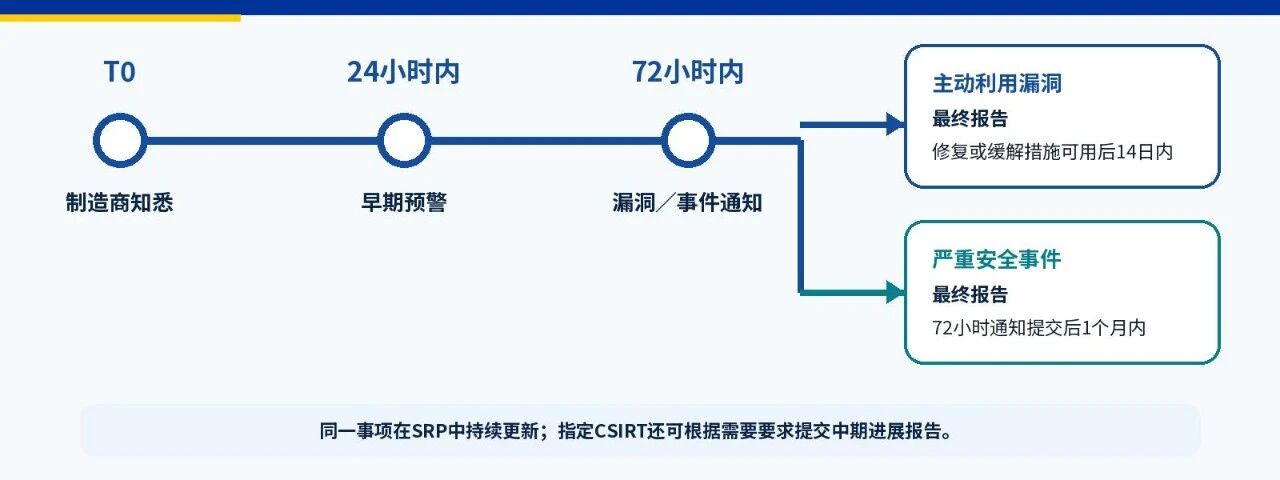
图2 主动利用漏洞与严重安全事件的分阶段报告时限
早期预警(24小时内):制造商应在知悉后无不当延误地提交早期预警,且最迟不超过24小时。此阶段以快速告知为主,提交已掌握的受影响产品、相关成员国及事件性质等初步信息。
漏洞/事件通知(72小时内):最迟在知悉后72小时内补充一般信息和初步评估,包括产品和受影响版本、漏洞或事件性质、影响范围、已经采取的纠正或缓解措施、用户可采取的措施,以及信息敏感程度等。
最终报告:对于主动利用漏洞,应在修复或缓解措施可用后14日内提交;对于严重安全事件,应在72小时通知提交后1个月内提交。最终报告应反映调查结论、影响、原因、利用情况及纠正措施等。
计时要点:法定时钟从制造商“知悉”相关事项时启动,不以完成根因分析、确认全部影响或补丁发布为前提。指定协调CSIRT还可根据需要要求提交中期进展报告。
ENISA现行FAQ同时说明:对于制造商在2026年9月11日前已经知悉其被主动利用的漏洞,第14条不要求追溯报告。对临界时间点或证据状态存在疑问的,宜保留研判记录,并结合具体事实审慎处理。
四、向谁报:通过SRP一次提交
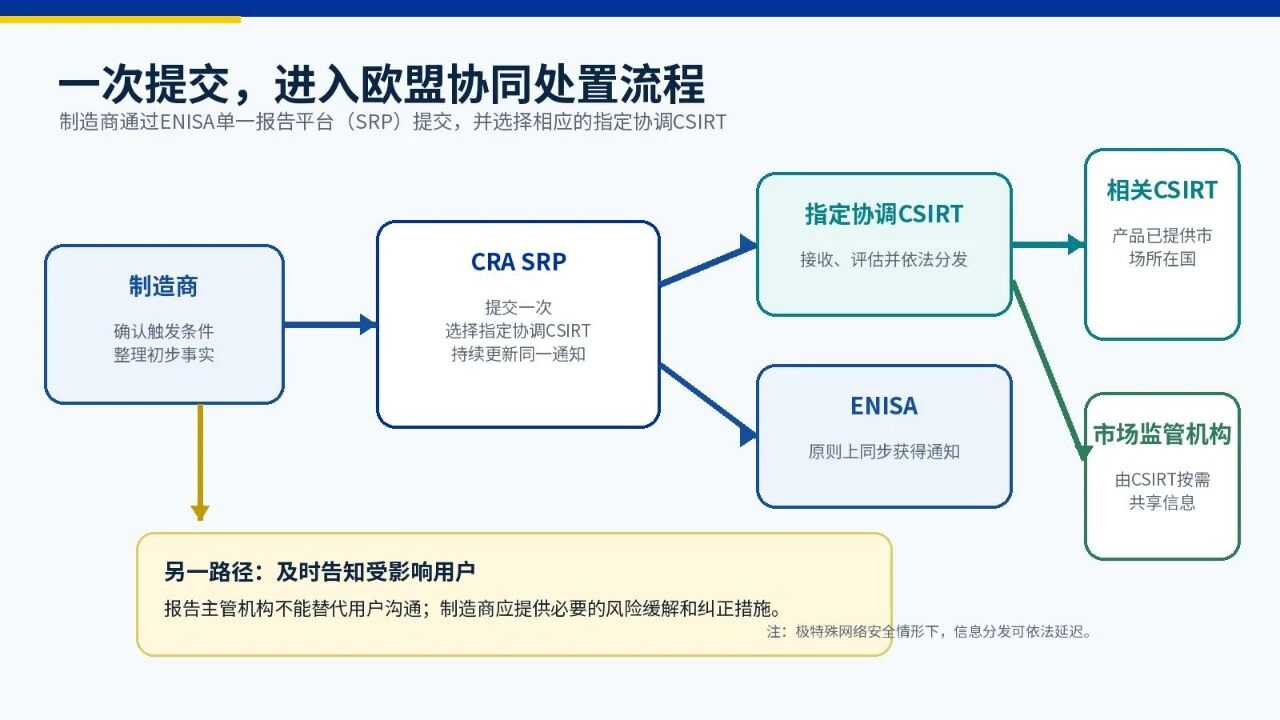
SRP由ENISA建立、管理和维护。制造商通过平台选择相应成员国的指定协调CSIRT并提交一次;通知原则上同时向该CSIRT和ENISA提供。最初接收通知的CSIRT随后向产品已提供市场所在的其他相关成员国CSIRT分发,并按需向市场监管机构共享信息。
信息保护:SRP依法采取安全措施保护所提交信息。对于符合法定条件的极特殊网络安全情形,信息分发可依法延迟。
图3 CRA单一报告平台的提交与信息流向
非欧盟制造商如何选择CSIRT
在欧盟设有主要机构的制造商,通常选择其产品网络安全决策主要作出地所在成员国的指定协调CSIRT。未在欧盟设有主要机构的制造商,应依据CRA第14(7)条按以下顺序确定:
1.授权代表所在国
选择代表该制造商最多产品的授权代表所在成员国。
2.进口商所在国
如前项不适用,选择投放该制造商产品数量最多的进口商所在成员国。
3.分销商所在国
如前两项不适用,选择提供该制造商产品数量最多的分销商所在成员国。
4.用户所在国
仍无法确定时,选择该制造商产品用户数量最多的成员国。
不要遗漏用户沟通:向SRP提交报告不能替代对用户的告知。制造商在知悉主动利用漏洞或严重安全事件后,应及时告知受影响用户,并在适当情况下告知所有用户,同时提供必要的风险缓解和纠正措施。
平台与账号准备:根据ENISA截至本文定稿时发布的指南,SRP最迟于2026年9月11日投入运行,专用网址以ENISA SRP专题页公布为准。平台上线初期提供英文界面。被指派负责提交的人员需使用个人EU Login账号并启用双因素认证,不建议使用部门公共邮箱注册。
截至发稿日,SRP平台尚未上线。中心将在平台上线后,及时分享相应操作指南。
五、可提前开展的准备工作
1.建立产品与市场台账
明确产品、型号、版本、支持状态、欧盟投放路径、相关成员国,以及授权代表、进口商和分销商信息。
2.固化触发判断标准
把“主动利用证据”和“严重事件标准”转化为内部判定表,明确安全、研发、法务、质量和管理层的职责与升级路径。
3.建立短时限响应链
确保漏洞情报、客户反馈和监测告警能够进入统一入口,形成覆盖非工作时间的值守、研判、审批和提交机制。
4.准备最小报告数据包
预先统一产品标识、知悉时间、证据来源、影响范围、相关成员国、缓解措施、补丁计划、用户建议和敏感性标记等字段。
5.完成账号与沟通演练
为拟任人员准备个人EU Login和双因素认证,依据ENISA最新指南熟悉SRP字段;同步演练用户告知、内部留痕和后续更新。
务实建议:将CRA报告流程嵌入现有PSIRT、漏洞披露、事件响应和质量管理体系,通常比另建一套孤立流程更高效,也更便于后续审计和证据复用。
六、企业合规责任:重点是可执行、可证明
CRA第64(2)条规定,违反第13条、第14条等义务的行政罚款上限为1,500万欧元;对企业,也可按上一财年全球营业额的2.5%计算,二者取较高者。这是法规规定的最高限额,并非发生任何迟报即自动适用。主管机关在个案中还需综合考虑违规性质、严重程度、持续时间、后果以及企业规模等因素。
因此,企业无需把CRA理解为“发现漏洞就必须报告”或“出现漏洞即不合规”。更值得关注的是:能否形成一致的判断标准,能否在短时限内组织事实,能否向主管机构和用户及时传递必要信息,以及能否用记录证明处置过程合理、持续。
国家金融科技测评中心(银行卡检测中心BCTC、国家金融IC卡安全检测中心,工商注册名称:北京银联金卡科技有限公司)长期开展金融支付技术及产品安全测评,已形成覆盖产品安全评估、安全管理体系建设和合规差距分析的专业服务能力。围绕CRA实施,我们可为企业提供:
1.适用范围与产品组合梳理:识别产品、角色、投放路径和过渡期安排,形成可维护的合规台账。
2.漏洞与事件报告机制建设:协助制定触发标准、职责矩阵、报告模板、SRP操作预案和用户沟通机制,并开展桌面演练。
3.产品安全测试与证据形成:开展漏洞检测、利用验证、影响分析和修复有效性验证,为报告决策与后续合规提供技术依据。
4.CRA全面合规准备:面向2027年12月11日的主体义务,开展差距分析、标准映射、技术文档与评价支持。
我们希望帮助企业把报告义务转化为可执行、可复用、可审计的日常机制,以稳健方式提升产品在欧盟市场的持续合规能力。
如有需要,请联系我们:
王 芳(北 京):010-81131626
舒 男(深 圳):0755-36996962
方春青(上 海):021-58850355
陈 燕(成 都):028-85009982
张鸣皋(东南亚):+65 80152618
 EN
 过检名录查询
 当前位置:

 友情链接: